En afskediget vagt bad to gange om indsigt i GPS-data fra sin firmabil, mens disciplinærsagen mod ham kørte. Han fik aldrig svar. Det kostede arbejdsgiveren 39.000 euro – 22.000 for den manglende indsigt og 17.000 for aldrig at have fortalt medarbejderne, at bilerne blev sporet.
Indsigtsanmodningen behøver ikke nævne GDPR
Den italienske tilsynsmyndighed Garante har pålagt vagt- og sikkerhedsselskabet La Patria S.p.A. i Bologna en bøde på 39.000 euro for brud på GDPR's artikel 12, 13 og 15. Sagen udsprang af en klage fra en tidligere ansat, der to gange havde bedt om indsigt i dokumentationen i sin disciplinærsag – herunder data fra GPS-systemet i den firmabil, han var tildelt. Formålet var at kunne forsvare sig. Selskabet besvarede ikke anmodningerne, og sagen endte med hans afskedigelse.
Bøden er delt i to: 22.000 euro for overtrædelserne af retten til indsigt og 17.000 euro for den manglende information til medarbejderne om sporingen af firmabilerne.
En anmodning behøver ikke udtrykkeligt at henvise til GDPR for at være en indsigtsanmodning. Og vælger arbejdsgiveren ikke at efterkomme den, skal den registrerede have en begrundelse – og besked om adgangen til at klage eller gå til domstolene.
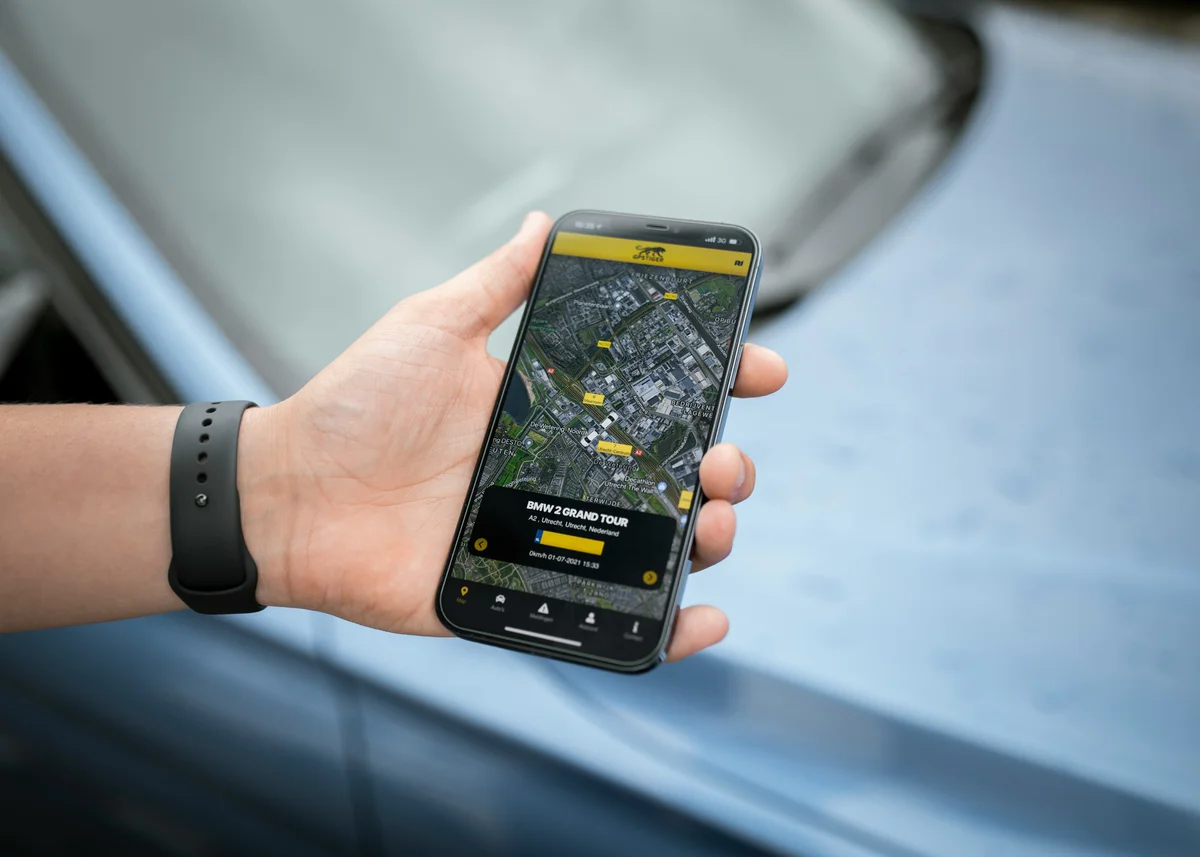
GPS i firmabilen er personoplysninger om føreren
Garante lagde til grund, at positionsdata er personoplysninger, fordi køretøjets placering indirekte kan knyttes til den medarbejder, der kører det. Selv den aftale, selskabet havde indgået med fagforeningerne efter den italienske arbejdstagerlov, henviste til pligten til at informere efter databeskyttelsesreglerne.
Udgangspunktet er det samme herhjemme. Af Datatilsynets vejledning Kontrol af medarbejdere følger, at arbejdsgiveren skal iagttage oplysningspligten efter artikel 13 eller 14, når en kontrolforanstaltning sættes i værk. Og emnet er ikke tilfældigt valgt: Datatilsynet har varslet målrettede tilsyn med arbejdsgiveres behandling af personoplysninger i forbindelse med kontrol af medarbejdere.
Privatlivspolitikken beskrev behandlinger, der ikke fandt sted
Selskabets egne privatlivsoplysninger var desuden forkerte. De beskrev behandling af særlige kategorier af personoplysninger – blandt andet om filosofisk overbevisning og seksualliv – som selskabet i virkeligheden ikke behandlede.
Under sagen bragte selskabet behandlingen i orden: Medarbejderne fik information om geolokaliseringsdata, og de forkerte henvisninger blev fjernet. Det indgik i udmålingen, og Garante pålagde derfor ingen yderligere korrigerende foranstaltninger, da overtrædelserne var ophørt.
Sygefraværssystemet blev hacket og leverandøren fik bøden
Den svenske tilsynsmyndighed IMY har pålagt it-leverandøren Miljödata i Karlskrona AB en bøde på 1,8 mio. svenske kroner – omkring 160.000 euro – for overtrædelse af GDPR's artikel 32 om passende tekniske og organisatoriske sikkerhedsforanstaltninger. Miljödata leverer webbaserede systemer til håndtering af sygefravær, rehabilitering, arbejdsskader og arbejdsmiljø og har over 300 kunder, heriblandt et flertal af Sveriges kommuner, flere regioner, statslige myndigheder og private virksomheder.
Angriberen udnyttede en sårbarhed i en supportkomponent til en firewall-løsning, der var installeret i en forældet version med en kendt sårbarhed – offentliggjort på leverandørens hjemmeside i mere end et år. Via en SQL-injektion kunne angriberen få udvidede rettigheder og bevæge sig mellem servere. Indbruddet blev først opdaget tre døgn senere, da tekniske alarmer om fejl i tjenesterne udløstes. Omkring 2,2 mio. personer blev berørt, og data omfattede personnumre, kontaktoplysninger, ansættelsesoplysninger samt følsomme oplysninger om sygefravær og rehabilitering.
IMY pegede på to konkrete mangler: Virksomheden kontrollerede ikke, at den installerede komponent var den rigtige og seneste version, og den havde ingen automatisk realtidsovervågning til at opdage mistænkelig aktivitet. Overvågningen var primært rettet mod ydeevne og tilgængelighed.
"The GDPR requires appropriate security measures for the personal data being processed. In this case, Miljödata has fallen short, resulting in a threat actor gaining access to data concerning a significant portion of Sweden's population."
Sådan siger IMY's generaldirektør Eric Leijonram. Miljödata bestrider afgørelsen og kan indbringe den for domstolene. Samtidig fører IMY selvstændige tilsyn med to kommuner og en region om, hvilke oplysninger de har lagt i systemet – herunder om personer med skjult identitet, tidligere ansatte og børn.
Regningen rammer også den dataansvarlige kunde
At outsource et system flytter ikke ansvaret. Det græske datatilsyn har efter et ransomware-angreb idømt landets ministerium for social samhørighed og familie en bøde på 200.000 euro som dataansvarlig – og den statslige udviklingsvirksomhed E.E.T.A.A., der driver systemerne som databehandler, 150.000 euro. Angrebet ramte data om cirka 2,5 mio. personer, herunder oplysninger om indkomst, handicap og bankkonti.
| Artikel 5/32 (sikkerhed) | Artikel 28 (databehandleraftale) | I alt | |
|---|---|---|---|
| Ministeriet (dataansvarlig) | 150.000 euro | 50.000 euro | 200.000 euro |
| E.E.T.A.A. (databehandler) | 100.000 euro | 50.000 euro | 150.000 euro |
To forhold afgjorde sagen. Angrebet udnyttede en forældet applikationsserver med en kendt sårbarhed, som tilsynet kaldte teknisk enkel at udnytte – og ministeriet blev kritiseret for ikke at have vurderet databehandlerens sikkerhed, før systemet blev taget i brug. Dertil kom, at databehandleraftalen for det berørte program var udløbet: Den seneste dækkede 2022-2023, og tilsynet anså fraværet af en gældende aftale som en væsentlig medvirkende årsag.
Argumenterne om, at den forældede server understøttede et program for voldsudsatte kvinder, og at der manglede midler til modernisering, blev afvist. Hverken samfundsinteresse eller økonomi fritager for sikkerhedspligten. Til gengæld fandt tilsynet, at anmeldelsen inden for 72 timer og underretningen af de berørte var håndteret korrekt.
Rådet vil lempe fristerne men beholde definitionen
Mens bøderne falder, forhandles reglerne. Rådet for Den Europæiske Union har vedtaget sin forhandlingsposition til Digital Omnibus – forenklingspakken, som Kommissionen fremsatte i november 2025, og hvor den AI-relaterede del blev vedtaget i juni 2026. Pakken ændrer GDPR, opdaterer cookiereglerne i e-privacydirektivet og indfører en ordning for fælles indberetning af cyber- og databrud.
| Emne | Kommissionens forslag | Rådets position |
|---|---|---|
| Definitionen af personoplysninger | Indsnævring, som EDPB og EDPS frarådede | Den gældende definition fastholdes, suppleret med en bestemmelse om pseudonymisering |
| Anmeldelse af databrud | Længere frist | Støttes – og suppleres med fælles skabeloner og en fælles EU-liste over højrisikobehandlinger |
| Indberetning af hændelser | Ét fælles indgangspunkt på EU-niveau | Et nationalt indgangspunkt i hvert medlemsland plus et informationspunkt på EU-niveau |
| Følsomme oplysninger ved biometrisk verifikation og AI-udvikling | Ny undtagelse | Undtagelsen fastholdes med tilføjede sikkerhedsforanstaltninger og præcisering af retsgrundlaget |
For HR er to punkter værd at følge. Det ene er forenklingen af håndteringen af ugrundede eller uforholdsmæssige anmodninger fra registrerede – altså netop de indsigtsanmodninger, der i den italienske sag udløste 22.000 euro, fordi de slet ikke blev besvaret. Det andet er den længere frist for anmeldelse af brud på persondatasikkerheden, som rykker ved tidspresset, når et leverandørsystem bliver ramt.
Det Europæiske Databeskyttelsesråd og Den Europæiske Tilsynsførende for Databeskyttelse advarede i en fælles udtalelse i februar 2026 mod at ændre definitionen af personoplysninger, fordi det efter deres vurdering ville indsnævre begrebet ud over EU-Domstolens praksis. Rådet følger dem på det punkt. Forhandlingerne med Europa-Parlamentet indledes, når Parlamentet har fastlagt sin egen holdning.
Seks ting HR kan nå at tjekke først
De tre afgørelser peger på de samme fejltyper – og de er administrative, ikke tekniske:
- Kortlæg kontrolforanstaltningerne. GPS i service- og firmabiler, logning, adgangskort og tidsregistrering: Er oplysningspligten opfyldt skriftligt, og kan I dokumentere hvornår?
- Læs privatlivspolitikken igennem igen. Den skal beskrive den behandling, I faktisk foretager – hverken mere eller mindre. Standardtekst om følsomme oplysninger, I ikke behandler, er i sig selv en mangel.
- Lav en fast procedure for indsigtsanmodninger. Hvem modtager dem, hvem svarer, og hvad gør I, når anmodningen ikke nævner GDPR med ét ord, men tydeligt beder om oplysninger?
- Husk begrundelsen ved afslag. Afviser I en anmodning, skal medarbejderen have grunden og besked om adgangen til at klage.
- Gennemgå databehandleraftalerne for løn-, sygefraværs-, rekrutterings- og vagtplansystemer. Er nogen af dem udløbet uden at blive fornyet?
- Bed leverandøren dokumentere versionsstyring, overvågning og hændelseshåndtering – og afklar på forhånd, hvem der anmelder et brud, og hvem der underretter medarbejderne.