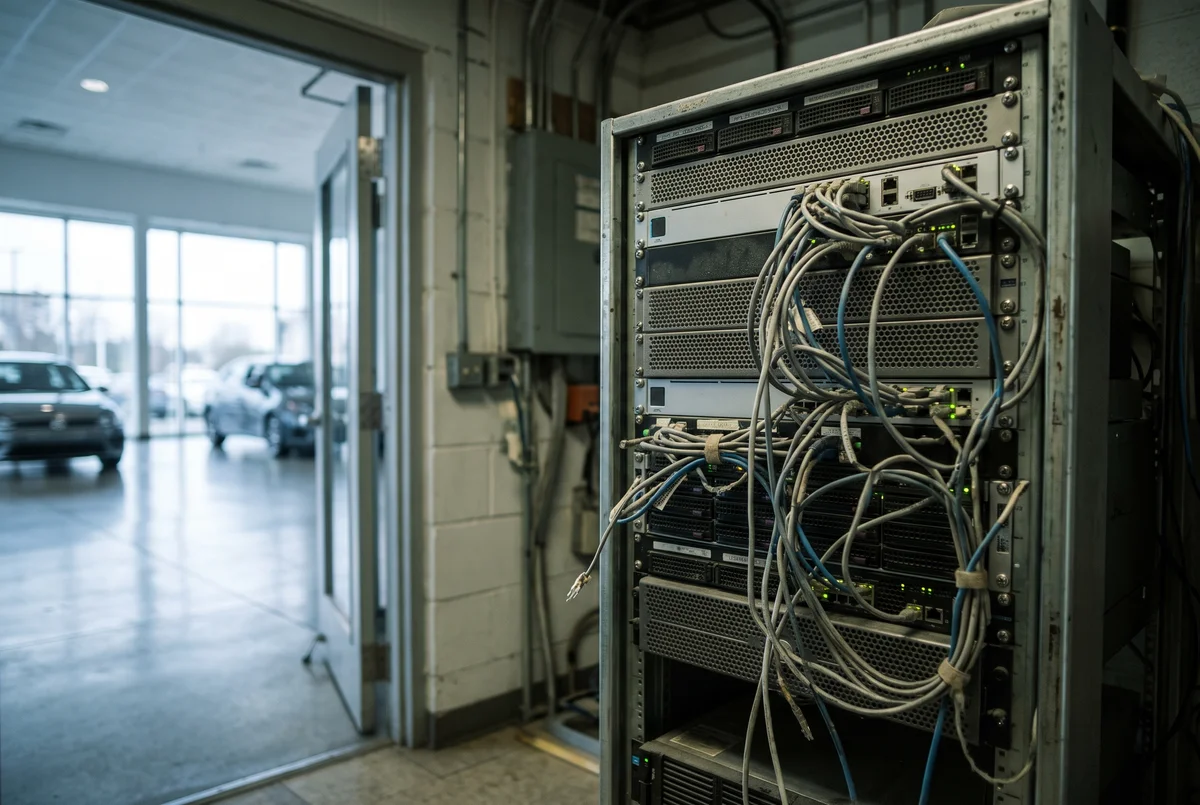
Hackere hentede personoplysninger om mere end 48.000 kunder og medarbejdere hos bilforhandleren Jan Nygaard og lagde dem på det mørke net. Mellem 25.000 og 30.000 af de berørte burde slet ikke have ligget i systemerne – deres oplysninger skulle have været slettet år før angrebet. Datatilsynet udtaler alvorlig kritik og kalder sagen et mønster, tilsynet ser igen og igen.
Oplysninger fra 2009 lå stadig på et serverdrev
Datatilsynet har udtalt alvorlig kritik af Jan Nygaard AS for at have overtrådt princippet om opbevaringsbegrænsning i databeskyttelsesforordningens artikel 5, stk. 1, litra e, og kravet om passende sikkerhedsforanstaltninger i artikel 32, stk. 1. Afgørelsen indeholder hverken påbud eller indstilling til bøde.
Omfanget voksede undervejs i sagen. I februar 2025 opgjorde virksomheden antallet af berørte til 22.600, men under tilsynets høringer viste det reelle tal sig at være over 48.000 – heraf 194 medarbejdere. For kunderne drejede det sig om navne, adresser, telefonnumre og e-mailadresser, for nogle også cpr-numre og i enkelte tilfælde fotos af kørekort og årsopgørelser. For medarbejderne omfattede bruddet cpr-numre og i enkelte tilfælde lønsedler.
"Konsekvenserne af et sikkerhedsbrud kan blive væsentligt større, end hvis den dataansvarlige havde overholdt sine egne slettefrister."
Sådan skriver Datatilsynet, der samtidig understreger, at fortegnelser efter artikel 30 og løbende kontrol af sikkerhedsforanstaltningerne "ikke blot er formelle krav". Tilsynet peger på, at netop manglende overblik over egne behandlinger gjorde det vanskeligt at klarlægge bruddet: Først i januar 2026 – et år efter angrebet – lå forholdene endeligt fast.
Angriberen kom ind gennem en konto uden multifaktor
Virksomheden opdagede 5. januar 2025, at de lokale systemer ikke kunne tilgås, og anmeldte bruddet dagen efter. Undersøgelsen viste et ransomware-angreb med krypterede filer og krav om løsesum.
- Siden mindst 17. december 2024 havde angriberen forsøgt at logge ind via en webbaseret fjernadgang.
- Den 30. december 2024 lykkedes det via en brugerkonto, der kunne tilgås fra internettet uden multifaktorautentifikation. Kontoen burde have haft MFA, men det blev overset på grund af en fejl i et værktøj til brugeradministration.
- Gennem kontoen fik angriberen fat i lokalt gemte password-hashes og kunne udlede adgangskoden til en konto med vidtgående rettigheder.
- Efter bruddet nedlagde virksomheden terminalserveren, indførte MFA på alle it-systemer og skærpede kravene til adgangskoder.
Instruksen var ikke nok til at ændre medarbejdernes vaner
De oplysninger, der burde have været slettet, lå på et serverdrev, hvor der blev gemt personoplysninger fra 2009 til 2022. Da virksomheden i 2018 gik over til SharePoint med automatisk sletning efter egne frister, burde drevet være nedlagt og oplysningerne slettet. Medarbejderne fik besked på ikke længere at gemme personoplysninger dér, men nogle fortsatte af gammel vane.
Datatilsynet hæfter sig ved, at de skriftlige instrukser fortsat tillod opbevaring på "fællesdrev" og kun forbød lokal opbevaring hos den enkelte. Instruksen kunne altså læses sådan, at serverdrevet stadig var et tilladt sted. Virksomheden havde heller ikke placeret et internt ansvar for oplysningerne.
At medarbejderne ikke fulgte ledelsens instruks, frikender ikke virksomheden. Fra 2018 og frem til bruddet havde den ingen procedure for regelmæssig afprøvning, vurdering og evaluering af sine sikkerhedsforanstaltninger, som artikel 32, stk. 1, litra d, kræver. En nedlæggelse af drevet ville ifølge tilsynet både have fjernet risikoen for brugerfejl og kompenseret for den mangelfulde vejledning. Afgørelsen er offentliggjort på Datatilsynets hjemmeside.
Millionbøde for ubeskyttede certifikater og API'er uden grænser
Hvor Datatilsynet nøjes med kritik, udmåler kollegerne i Italien bøder. Teleselskabet Wind Tre har fået en bøde på 1.715.600 euro for mangelfuld datasikkerhed efter to angreb, hvor gerningsmændene ringede til en butiksmedarbejder, udgav sig for at være teknisk support og fik fjernadgang til medarbejderens enhed. Dermed havde de alle autentificeringsfaktorer til selskabets salgsapplikation.
Det første angreb gav 66 opslag i kundedatabasen. Ved det andet sendte angriberne cirka to millioner forespørgsler og gennemgik kundenumrene ét for ét – en såkaldt enumeration, der ramte 365.048 kunder. For 41.359 af dem blev også betalingsoplysninger som IBAN-numre og delvist maskerede kortnumre kompromitteret.
Selskabet forklarede, at hændelserne alene skyldtes menneskelige fejl, der ikke kunne være undgået. Det afviste tilsynet og pegede på tre konkrete svigt:
- Digitale certifikater, private nøgler og adgangsoplysninger i salgsnettet blev ikke håndteret og beskyttet forsvarligt.
- Visse API'er manglede kontroller som begrænsning af antallet af forespørgsler, så store mængder kundedata kunne trækkes ud.
- Sårbarhedsscanninger og penetrationstest dækkede ikke de eksponerede API'er godt nok.
Særligt én pointe rækker ud over sagen: Wind Tre forklarede, at selskabet ikke kunne kræve, at butikker, det ikke selv ejer, og medarbejdere, det ikke selv har ansat, bruger en password manager. Det afviste tilsynet. Den dataansvarlige fastsætter de sikkerhedsforanstaltninger, der passer til risikoen, og databehandlerne skal følge instrukserne – uanset hvilken type kontrakt parterne har. Ud over bøden fik selskabet påbud om sikker opbevaring af certifikater, password managers i butikkerne og formaliserede procedurer for hele livscyklussen for certifikater og adgangsoplysninger.
En sletteanmodning i den forkerte indbakke koster også
Den tredje sag er lille i kroner, men stor i praksis. Tøjvirksomheden Barbuti S.p.A. har fået en bøde på 5.000 euro, fordi en kundes anmodning om sletning aldrig blev besvaret. Kunden skrev til virksomhedens almindelige kontaktadresse, fik et automatisk kvitteringssvar – og modtog derefter mindst tre reklame-sms'er over mere end et år.
Virksomhedens forklaring var, at kontaktadressen var beregnet til netbutikken og generelle spørgsmål, og at den adresse, kunderne skulle bruge til at udøve deres rettigheder, stod i privatlivspolitikken. Det argument holdt ikke:
En anmodning, der sendes via en kommunikationskanal, som den dataansvarlige selv stiller til rådighed, skal generelt behandles som gyldig – også selv om virksomheden har anvist en anden kanal.
Tilsynet henviste til EDPB's retningslinjer 01/2022 om de registreredes rettigheder og slog fast, at virksomheder skal have intern kommunikation, der sender henvendelser videre, når de lander hos medarbejdere uden kompetence til at behandle dem. Kun anmodninger sendt til tilfældige adresser, som virksomheden ikke selv har oplyst, kan man se bort fra.
Overtrædelserne var ansvarlighedsprincippet i artikel 5, stk. 2, fordi der slet ikke fandtes procedurer for anmodninger fra registrerede, samt artikel 12 og 17 om besvarelse af sletteanmodninger. Pointen er direkte overførbar til personalesager: En indsigts- eller sletteanmodning fra en fratrådt medarbejder er lige så gyldig, hvis den sendes til nærmeste leder eller en fælles HR-postkasse, som hvis den rammer den rigtige funktionspostkasse.
Hver anden mindre virksomhed har for lav sikkerhed i forhold til risikoen
Jan Nygaard-sagen er ikke en enlig svale. Datatilsynet skriver selv, at angreb, som rammer oplysninger, der burde have været slettet, er et tilbagevendende mønster, og at antallet af anmeldte brud efter ondsindede angreb er steget markant.
En ny analyse fra Styrelsen for Samfundssikkerhed sætter tal på forsvarsniveauet. Analysen bygger på svar fra 4.071 virksomheder med mindst 10 ansatte, indsamlet via Danmarks Statistiks undersøgelse af it-anvendelse:
| Forhold | Store virksomheder | Små og mellemstore |
|---|---|---|
| Bruger mange it-sikkerhedstiltag | 96 pct. | 59 pct. |
| Har en beredskabsplan for hændelser | 93 pct. | 64 pct. |
Samlet har 45 pct. af de små og mellemstore virksomheder ikke et digitalt sikkerhedsniveau, der matcher deres risikoprofil – mod 40 pct. i den tilsvarende analyse fra 2024. 38 pct. bruger ikke stærke adgangskoder, og kun 63 pct. laver risikoanalyser af egen virksomhed. Samtidig er 6 ud af 10 virksomheder i høj grad afhængige af deres centrale it-systemer.
"Vi står over for et alvorligt og komplekst trusselsbillede, og hackere angriber danske virksomheder hver dag. Især hos SMV'erne er der fortsat behov for at styrke cyberforsvaret," siger vicedirektør Christine Engel Christensen.
For de fleste mindre virksomheder gælder der ingen særlige lovkrav om cybersikkerhed, fordi NIS 2-reglerne retter sig mod myndigheder og sektorer med kritisk infrastruktur. Indsatsen over for SMV'erne består af råd og frivillige tilbud. Men artikel 32 i databeskyttelsesforordningen gælder uanset størrelse – og det er dén bestemmelse, både Datatilsynet og det italienske tilsyn bruger, når sikkerheden svigter.
Færdige klausuler til cloudaftaler og deling af data
Ansvaret for leverandørkæden er det sidste led i kæden, og her har Europa-Kommissionen lagt et værktøj frem: en henstilling med fire sæt modelkontraktvilkår for adgang til og brug af data fra forbundne produkter og seks sæt standardklausuler for cloudkontrakter. Skabelonerne er ikke bindende, men de skal ifølge henstillingen vise, hvordan en afbalanceret kontrakt ser ud – også for domstole og tvistløsningsorganer, der skal vurdere, om et vilkår er urimeligt efter dataforordningen.
For cloudkunder omsætter klausulerne forordningens regler om skift mellem udbydere til kontrakttekst:
| Element | Ramme ifølge dataforordningen |
|---|---|
| Opsigelsesvarsel for at starte et skift | Højst to måneder |
| Overgangsperiode for selve skiftet | Højst 30 kalenderdage |
| Forlænget periode, hvis skiftet er teknisk umuligt på 30 dage | Højst syv måneder, med besked inden for 14 arbejdsdage |
| Periode til at hente data efter skiftet | Mindst 30 kalenderdage |
| Gebyrer for at skifte | Må kun dække direkte omkostninger og udfases helt |
Tre af klausulsættene går videre end forordningens minimum og handler om balancen i aftalen:
- Sikkerhed og driftskontinuitet: udbyderen skal underrette kunden om hændelser inden for 72 timer.
- Ændringer: ensidige ændringer er forbudt, medmindre de er til fordel for kunden og varsles mindst 30 kalenderdage før. Ansvar, priser og flytning af data til lande uden for EU kan aldrig ændres ensidigt.
- Ansvar: ubegrænset ansvar ved forsæt og grov uagtsomhed, med tre modeller for begrænsning ved simpel uagtsomhed.
Et vigtigt forbehold: Klausulerne dækker ikke kravene efter databeskyttelsesforordningen. Databehandleraftaler, instrukser og kontrol med underdatabehandlere skal fortsat aftales særskilt – og som Wind Tre-sagen viser, bliver den dataansvarlige målt på, om instrukserne reelt bliver fulgt ude i leverandørkæden. I Danmark er det Digitaliseringsstyrelsen, der fører tilsyn med dataforordningen.